2026年9月ごろから、国内の会社で情報漏えいの公表が相次いでいます。JPCERT/CC(国内のセキュリティ事故の情報を集めて対策を呼びかけている組織)も、10月8日に注意喚起を出しました。
当社も最近、セキュリティのご相談を何件かいただいています。回線の代理店からUTMや防犯カメラを勧められたが、入れるべきか、というご相談もありました。UTMは、社内のネットワークの出入口に置いて不審な通信を止める機器です。取引先にセキュリティの状況を聞かれたときに何を見せればよいのか、業者の提案をどう受け止めればよいのかを整理します。
取引先にセキュリティについて確認されたら
取引先がセキュリティの状況を聞いてくるのは、預けた情報が外で漏れたときに、自社の責任として説明しなければならないからです。今回相次いでいる事案の中にも、委託先のパソコンがマルウェアに感染して、情報が漏れたおそれがあると公表されたものがあります。発注する側が取引先への確認を強めるのは自然な流れだと思います。
ですから「UTMを入れています」と答えても、それだけでは答えになりません。取引先が知りたいのは次の4つです。
| 取引先が確かめたいこと | 見せるもの |
|---|---|
| 対策をひとつに頼っていないか | 漏れ方ごとに防ぐ・気づく・戻す対策を並べた一覧 |
| 社内からの持ち出しに備えているか | 入社・退社のときのアカウントの扱いの決まり |
| 万一のときに何が起きたかを調べられるか | 記録の残し方と、事故のときの連絡先 |
| 会社として方針を決めているか | SECURITY ACTION二つ星の宣言と基本方針 |
情報が漏れる道筋と、それぞれへの対策を1枚にまとめると次のようになります。
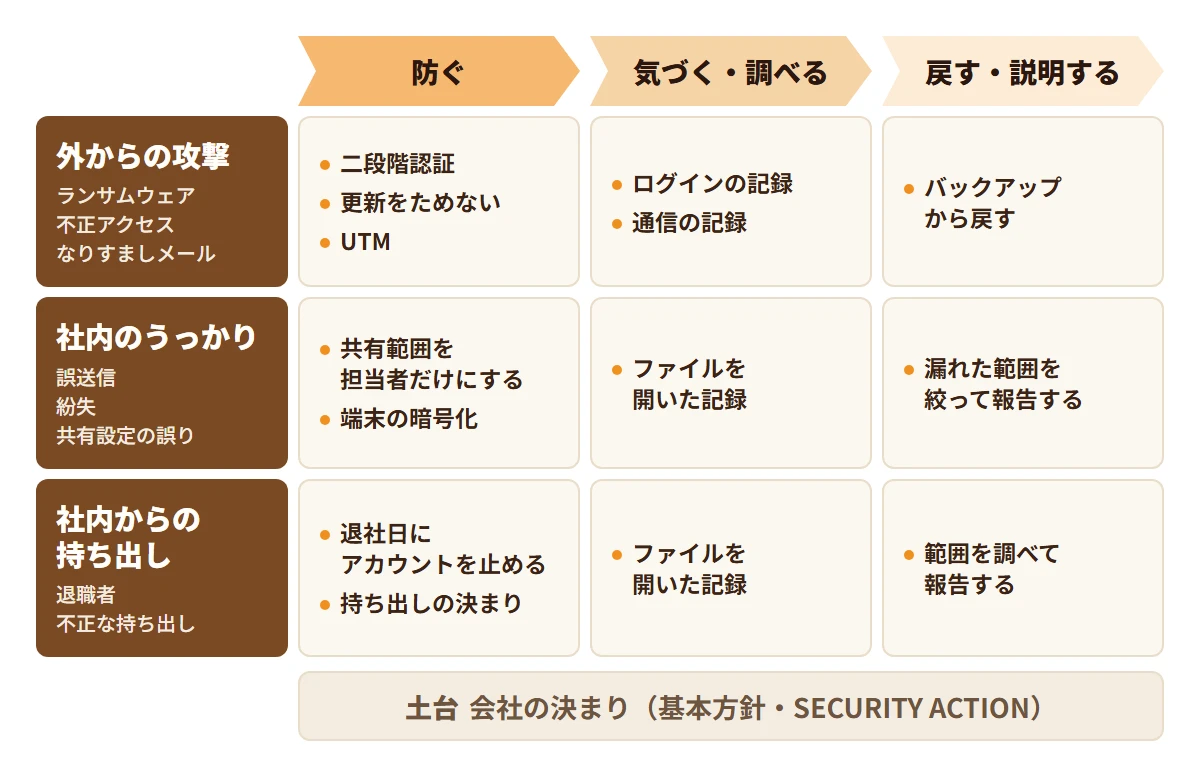
IPAの「情報セキュリティ10大脅威 2026」と「中小企業の情報セキュリティ対策ガイドライン」を基に当社が作成しました。
どの対策にも抜けがあります
ご相談の中でお伝えしているのは、完璧な対策はひとつもないということです。UTMは社内のネットワークを通る通信には効きますが、社外に持ち出したノートパソコンや、ブラウザから直接使うクラウドのメールは守備範囲の外です。防犯カメラは事務所への侵入には効きますが、データの持ち出しは防げません。ひとつで全部を守れる製品はありません。
そのため、いくつかの対策を組み合わせて守ります。メールとクラウドに二段階認証を入れる。パソコンの更新をためない。ファイルを開ける人を絞る。バックアップを取り、戻せるかを一度試す。ひとつが破られても次で止まる形にしておきます。
目指すのは、攻撃する側から手間のかかる会社と見られることだと考えています。攻撃の多くは、弱いところを機械的に探して回るやり方です。手間のかかる会社は後回しにされ、手間のかからない会社が先に狙われます。
UTMや防犯カメラを勧められたら、その製品が上の図のどのマスを受け持つのかを業者に聞いてみてください。はっきりした答えが返ってこない提案は、急いで決める必要はありません。
情報は社内からも漏れます
外からの攻撃に目が行きがちですが、社員の普段の仕事の中にも情報が外へ出る経路があります。辞めた社員のアカウントが使えるままになっている。仕事のメールを個人のメールアドレスに転送している。USBメモリや個人のクラウドにファイルを移して持ち帰る。悪意がある場合もあれば、ない場合もあります。
これを防ぐ手立ては、高価な製品より社内の決めごとです。
- アカウントは会社が作り、退社の日に止める
- ファイルを開ける人を担当者だけにする
- 個人のメールアドレスへの自動転送を止める
- 持ち出してよい情報と持ち出す方法を決めておく
この中でいちばん効くのは、仕事で使うアカウントが会社のものになっていることです。社員が個人で作ったアカウントで仕事をしていると、会社にはそのアカウントを止める手段がありません。
 IT導入無料のGoogleアカウントを会社で使ってはいけないのか
万一に備えて記録を残しておきます
もうひとつ備えておきたいのが、事故が起きた後の調べ方です。漏れたかもしれないと分かったとき、何が、いつ、どこへ漏れたのか。ほかに漏れていないか。これを調べられるかどうかで、お客さまや取引先に説明できる中身が変わります。
個人情報が漏れた場合は、個人情報保護委員会への報告が必要になることがあります。委員会のサイトでは、速報は発覚日から3〜5日以内、確報は30日以内(不正な目的で行われたおそれがある場合は60日以内)とされています。調べるための記録がなければ、この期間に報告できる中身がありません。
記録がなければ、全部漏れたかもしれないと言うしかありません。お客さま全員にお知らせし、取引先にもそう説明することになります。漏れた範囲を絞って説明できる会社と、できない会社とでは、失う信用の大きさが違います。
用意しておくのは次のことです。
- 誰がいつどのファイルを開いたか、どこからログインしたかの記録が残るようにしておく
- その記録が何か月残るかを確かめておく(メールやクラウドの契約プランで変わります)
- 事故のときに誰に連絡し、誰が調べるかを決めておく
- 使い終わった古いデータを消しておく
古いデータを消すのも対策のひとつです。残っていないデータは漏れません。JPCERT/CCの注意喚起でも、不正アクセスを見つける体制と初動対応の点検、保存期間を過ぎたデータの削除が対策に挙げられています。
対策の土台にはSECURITY ACTIONが使えます
ここまでの対策を、自社だけで一から組み立てる必要はありません。土台にしやすいのは、IPA(情報処理推進機構)のSECURITY ACTIONです。中小企業が自らセキュリティ対策に取り組むことを宣言する制度で、費用はかかりません。
二つ星は、IPAが用意している自社診断で対策の状況を確かめ、基本方針を作ったうえで宣言します。診断の項目を順に見ていくと、自社で手が回っていないところが分かります。当社も二つ星を宣言しています。宣言したことより、診断の結果と基本方針が手元に残ることに意味があります。
対策の一覧、アカウントの決まり、記録と連絡先も、この診断と方針に沿って書き出せば、分厚い規程にしなくても数枚にまとまります。取引先に聞かれたときは、それを見せれば答えられます。
取引先の確認に使われるSCS評価制度が2027年に始まります
取引先にセキュリティの状況を確かめる動きは、国の制度にもなります。経済産業省とIPAが進めている「サプライチェーン強化に向けたセキュリティ対策評価制度」で、SCS評価制度と呼ばれています。会社のセキュリティ対策の段階を星の数で示し、発注する側が取引先に必要な星の段階を示して、対策の状況を確かめる使われ方が想定されています。
星は1から5まであります。このうち、星1と星2はSECURITY ACTIONの一つ星・二つ星にあたります。新しく作られるのは星3から上です。中小企業がまず関わる星3では、26項目の要求事項を自社で評価し、制度に登録された専門家がその結果を確認します。星3・星4は2027年3月頃に運用が始まる予定です。
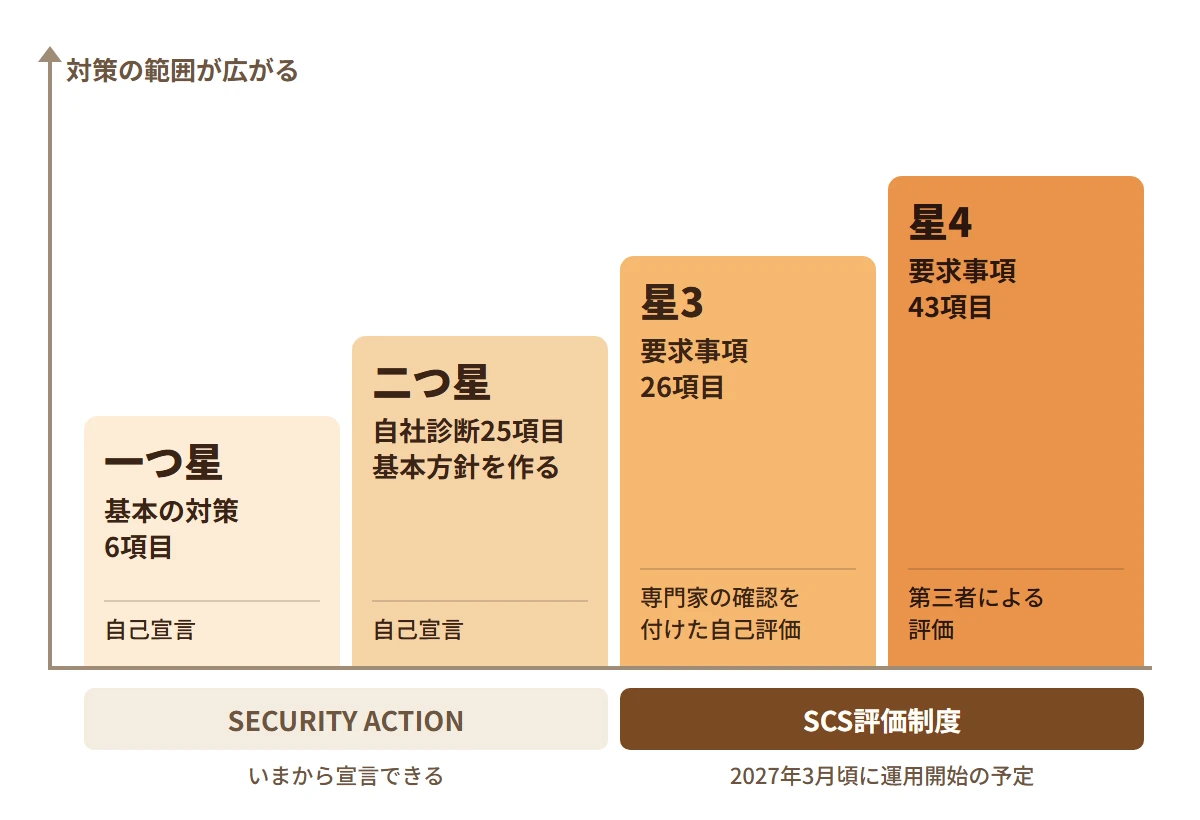
IPAの「中小企業の情報セキュリティ対策ガイドライン」説明資料(第4.0版)と「★3・★4 要求事項・評価基準」を基に当社が作成しました。
星3の要求事項は、方針づくり、取引先の管理、攻撃の防御と検知、事故が起きたときの対応と復旧などの分野に分かれています。この記事で挙げた4つを用意しておけば、星3に向けた準備も進みます。
注意したいのは業者の案内です。制度に登録されるセキュリティ専門家が公表されるのは2027年1月以降です。いま「SCS対応」をうたう案内があっても、制度上の専門家によるものではありません。経済産業省も、評価を取らないと取引できなくなるといった勧誘について注意喚起を出しています。
制度の中身と、いまのうちに見ておくとよい資料は、こちらに詳しく書きました。
 情報セキュリティSCS評価制度とは何か、まだ慌てなくてよい理由
対策を一覧にしてセキュリティを強化しましょう
最初の図と同じ形で、自社の対策を一覧にしてみてください。足りない対策が分かれば、どこから手を付けるかが決まります。二段階認証や共有範囲の見直しのように、費用をかけずにできる対策もあります。業者の提案を比べるのは、一覧ができてからにしてください。一覧がないまま提案を受けると、すでにある対策と重なる製品を買うことになりがちです。
グレジャーでは岡山を中心に、現状の確認から基本方針づくり、社内への周知までを承っています。業者から提案を受けて判断に迷っているときもご相談ください。